mercoledì 8 giugno 2011

Prima e dopo Luca Pacioli

II INCONTRO INTERNAZIONALE DI STUDI


Prima e dopo Luca Pacioli

Sansepolcro – Perugia – Firenze
17-18-19 giugno 2011

Evento culturale di primo piano a Sansepolcro il 17 giugno 2011. Studiosi di economia aziendale e di matematica provenienti da tutto il mondo (Italia, Cina, Gran Bretagna Francia, Messico, Portogallo, Russia, Spagna, Stati Uniti, Turchia) si incontrano per riferire delle ultime ricerche sul grande frate del Borgo. Come risulta dal programma allegato, per l’intera giornata, nell’auditorium del Convitto “Regina Elena” INPDAP, si alternano accademici e ricercatori, professori universitari, docenti ed esperti del Rinascimento e della storia delle matematiche. Il Convegno intende illustrare lo “status” delle matematiche (contabilità, geometria, aritmetica, algebra) prima di Pacioli e gli sviluppi successivi alla pubblicazione, nel 1494 e nel 1509, delle sue due fondamentali opere: la Summa e il De Divina Proportione. Nel corso dei lavori (il 17 a Sansepolcro; il 18 a Perugia nell’Auditorium della Fondazione Cassa di Risparmio di Perugia in Corso Vannucci; il 19 a Firenze nel Salone dei Duecento a Palazzo Vecchio alla presenza del Sindaco Matteo Renzi e del Vicesindaco Dario Nardella) gli studiosi riferiranno dello svolgimento delle matematiche al tempo di Pacioli, prima e dopo, non solo nella penisola italiana, ma anche nell’America Precolombiana, in Cina, in Russia, nella Penisola Iberica, in Europa, in Russia, nel Medio Oriente. Il 19 giugno, nella Basilica di Santa Croce, i convegnisti avranno modo di visionare il Necrologium che riferisce della morte del frate matematico il 19 giugno 1517, a 70 anni.

Il Centro Studi “Mario Pancrazi”, dall’anno della sua costituzione (2005), ha perseguito con coerenza l’obiettivo di promuovere la cultura delle matematiche. Ha operato nell’intento di avvicinare la ricerca scientifica e la scuola, gli enti locali e le imprese operanti nel territorio e nel paese. Ha assegnato borse di studio agli allievi più meritevoli. Ha organizzato seminari e convegni. Ha pubblicato quaderni e studi sui temi della ricerca scientifica e dell’adeguamento dell’offerta formativa ai bisogni della società e alle attese delle famiglie e dei giovani.

Il Centro intrattiene rapporti di collaborazione: con le Università di Firenze, di Ferrara, di Perugia, di Pisa, di Siena, di Udine, di Urbino, di Leòn, di Madrid; con associazioni come la spagnola AECA, la Società Italiana di Storia della Ragioneria, l’Associazione Italiana di Storia delle Matematiche; con associazioni culturali come Bella Gerit, l’Associazione Storica dell’Alta Valle del Tevere, la Società Storica Aretina.

Tra gli ultimi eventi promossi dal Centro si ricordano il Seminario sulla nuova astronomia (31 gennaio 2010), la Mostra di strumenti tecnici e scientifici d’epoca, il Seminario didattico e il Convegno di studi (22-23 maggio 2009) su Luca Pacioli a 500 anni dalla prima edizione del De Divina Proportione, coronati dalla pubblicazione degli specifici Atti che hanno ricevuto il riconoscimento della cittadinanza e l’apprezzamento del mondo della scuola e di quello scientifico ed accademico (cfr.www.centrostudimariopancrazi.it). Attualmente il Centro è promotore di una ricerca, sui rapporti di Leonardo da Vinci con Luca Pacioli e la Valle del Tevere umbra e toscana, che sarà conclusa con un seminario e una pubblicazione su Leonardo e la Valtiberina, nel quadro delle celebrazioni dei primi Mille anni della storia del Borgo.

Il Presidente del Centro Studi ha partecipato al VII Encuentro della AECA a Leòn (10-12 novembre 2010), offrendo il proprio contributo alla storia della “contabilità” in Europa dal Medio Evo ai nostri giorni, e si è impegnato ad organizzare un convegno, congiuntamente con la Comisión de Historia de la Contabilidad de AECA (Spagna), in collaborazione con la Società Italiana di Storia della Ragioneria e con docenti dell’Università di Perugia, di Siena, di Firenze, di Urbino, di Leòn, di Madrid e di altri centri di ricerca, per il giugno 2011, coinvolgendo le istituzioni accademiche, non solo italiane, per l’incontro internazionale convocato a Sansepolcro - Perugia – Firenze nei giorni 17/18/19 giugno 2011, in coincidenza con la data indicata come il giorno di morte del frate del Borgo (19 giugno 1517).

L’evento internazionale registra la partecipazione di università italiane e straniere (tra le altre, le Università di Firenze, Perugia, Siena,Urbino, Leòn, Madrid, Siviglia, La Marmara/Istanbul, San Pietroburgo), di studiosi di chiara fama, di esperti di storia della ragioneria, di autori di studi sulla cultura matematica italiana ed europea dal Rinascimento ad oggi. Il convegno è articolato in tre sessioni: la prima si svolge a Sansepolcro e mette al centro il contributo pacioliano allo sviluppo del pensiero filosofico e scientifico, alla matematizzazione del sapere e alla divulgazione delle matematiche nelle università e nelle scuole d’abaco; il secondo verte su Pacioli maestro di matematica applicata e docente presso lo Studio di Perugia, autore di fondamentali sintesi delle dottrine e delle pratiche “contabili”, iniziatore della “moderna ragioneria”, divulgatore delle scienze matematiche, padre della “contabilità” e ambasciatore del Rinascimento nel mondo; il terzo illustra il contributo di Pacioli alle matematiche moderne, l’amicizia con Leonardo. E non mancano contributi sulla storia economica e finanziaria e sulle vicende “contabili” di istituzioni e realtà civili, religiose, formative e culturali della storia europea e mondiale.

L’incontro, come consuetudine, è un momento alto di confronto e di discussione, di respiro interdisciplinare e internazionale, i cui risultati saranno raccolti in una specifica pubblicazione, degna dei volumi della serie finora edita dal Centro Studi “Mario Pancrazi”, impegnato nell’organizzazione dell’evento, che costituisce un momento di visibilità non solo per il territorio valtiberino, bensì per l’Italia intera e un’occasione di arricchimento delle conoscenze scientifiche in tema di storia delle matematiche. E’ per questa ragione che Aboca e la Fondazione Cassa di Risparmio di Perugia, insieme ad altri enti e soggetti pubblici e privati (Del Siena. SITA, E-Campus), a cominciare dal Comune di Sansepolcro e dal Comune di Firenze, hanno dato il loro sostegno all’organizzazione dell’evento. Che ha ricevuto il patrocinio del Senato della Repubblica, della Camera dei Deputati, della Presidenza del Consiglio, della Regione Toscana, delle Province di Arezzo e Perugia, della Camera di Commercio di Arezzo. E, soprattutto, è stato insignito della medaglia di rappresentanza dal Presidente della Repubblica, On. Giorgio Napolitano.

COMITATO ORGANIZZATORE PROGETTO “PRIMA E DOPO PACIOLI”

p. il Comitato Organizzatore
Matteo Martelli

lunedì 6 giugno 2011

PROVE INVALSI: ecco le soluzioni

Ecco, scaricabili, le soluzioni guidate delle prove Invalsi di matematica proposte alle classi seconde delle scuole secondarie superiori lo scorso 10 maggio 2011.


cliccate sull’immagine per scaricare il fascicolo in formato pdf, protetto non stampabile.

domenica 17 aprile 2011

Staccate due dita alla statua di Luca Pacioli a Sansepolcro!


Fonte: http://www.primopianonotizie.com/Notizie/tabid/68/Notizia/110417011154-vandalismo-alla-tatua-di-fra-luca-pacioli/Default.aspx?src=mailinglist


Un’offesa alla città, un atto di vandalismo ai danni della statua di piazza San Francesco dedicata al celebre matematico biturgense, fra’ Luca Pacioli, opera in marmo di Carrara, realizzata dall’artista, Franco Alessandrini nel 1994, in occasione dei 500 anni dalla pubblicazione della “Summa”. La spiacevole scoperta che alla statua sono state ‘mozzate’ alcune falangi del dito anulare e mignolo della mano destra risale a qualche giorno fa, nessun testimone al momento dell'accaduto. La prima ad accorgersi dello sfregio pare sia stata una donna che, dopo aver notato per terra un frammento delle dita, ha subito informato i giardinieri che stavano curando il verde del prato nei pressi della statua. Il frammento di falange, raccolto e conservato, verrà risistemato assieme all’altra parte mancante della mano, rimediando così allo sfregio subito dal monumento. Per risalire gli artefici del gesto, invece, la questione si fa ardua perchè l’unico mezzo di sicurezza nei paraggi, la telecamera posizionata all’altezza dell’Arco della Pesa del circuito di videosorveglianza appena installato proprio anche come deterrente per gli atti di vandalismo, purtroppo potrebbe non risultare sufficiente per risalire gli artefici del gesto. Il sindaco, Franco Polcri, ha esposto denuncia contro ignoti.
Anna Maria Citernesi

La regola de L'Hopital e il patto segreto con Johann Bernoulli


Guillaume François Antoine de Sainte Mesme, marchese de l'Hôpital, o de l'Hospital (Parigi, 1661 – Parigi, 2 febbraio 1704), è stato un matematico francese, studioso del calcolo infinitesimale.


Egli è conosciuto principalmente per la formula, che porta il suo nome, che permette di calcolare il limite di funzione indeterminata della forma f(x) / g(x) dove i limiti di f(x) e g(x) tendono entrambi a zero o a infinito.


De l'Hôpital intraprese inizialmente la carriera militare ma, soffrendo di deficienza visiva, optò per gli studi matematici. Nel 1696 pubblicò il primo manuale di calcolo differenziale che sia mai stato stampato: Analyse des infiniment petits pour l'intelligence des lignes courbes (Analisi degli infinitamente piccoli per la comprensione delle linee curve). Fu in questo libro che venne pubblicata per la prima volta la nota regola di de l'Hôpital. La scoperta però è probabilmente dovuta a Johann Bernoulli, sulle cui lezioni si basava in buona parte il libro di l'Hôpital. Molte fonti riportano addirittura che de l'Hôpital sarebbe stato allievo di Bernoulli.


Nel 1694 i due matematici stilarono un accordo in base al quale de l'Hôpital avrebbe pagato annualmente a Bernoulli un compenso di 300 franchi per risolvere problemi matematici. Tale accordo stabiliva però che Bernoulli non rivendicasse alcun diritto su tali risoluzioni e, ovviamente, che il patto rimanesse segreto. Nel 1704 dopo la morte di de l'Hôpital, Bernoulli rivelò il patto al mondo intero. Nel 1922 furono trovati documenti che avallavano la sua confessione.

I numeri primi e la crittografia

Fin dai tempi di Euclide, cioè circa dal 300 a.C., gli antichi Greci sapevano che ci sono infiniti numeri primi e che essi sono distribuiti in maniera irregolare tra i numeri naturali. Da allora, molti matematici eminenti, come Fermat, Mersenne, Leibniz, Eulero, Gauss ecc., hanno compilato e analizzato lunghi elenchi di numeri primi, nel tentativo di farsi un'idea della loro distribuzione e per cercare delle formule in grado di produrre, se non tutti, almeno "molti"numeri primi.
Per esempio, un importante risultato fu ottenuto nel 1896 da due matematici francesi, Hadamard e De la Vallie Poussin. Essi dimostrarono il seguente teorema, che era stato congetturato quasi un secolo prima da Gauss: il numero dei primi minori o uguali a n può essere approssimato da n/log n (al crescere di n).
D'altra parte, molti matematici dal '600 in poi, a partire da Mersenne, si de dicarono a studiare i numeri del tipo 2p-1, con p primo. Infatti Fermat aveva dimostrato che, se non sono primi, i numeri di questo tipo hanno fattori tutti della forma 2Kp+1, con k numero naturale. Questo semplifica molto il test di primalità, cioè la verifica se sono primi o meno. In effetti, i più grandi primi trovati finora sono proprio primi di Mersenne, cioè del tipo 2p-1. In particolare lo è l'ultimo, quello trovato lo scorso novembre dal ventenne canadese Michael Cameron: si tratta di 213.466.917-1, un numero con oltre 4 milioni di cifre!
Tornando alla domanda iniziale, quello che spinge a cercare nuovi numeri primi può essere l'emulazione nei confronti degli illustri matematici del passato, il desiderio di gloria, il piacere di battere un record. Nello stesso tempo, ci possono essere risultati collaterali della ricerca svolta, di interesse indipendente. Dagli anni '50 in poi, i conti necessari a verificare che grandi numeri sono primi sono stati effettuati dalle macchine calcolatrici: i programmi per trovare numeri primi sono stati usati per testare del nuovo hardware, c'è stata quindi un'utilità pratica.
A partire dagli anni '80 (e qui vengo alla seconda domanda), grandi numeri primi sono stati usati per cifrare messaggi segreti con il metodo di crittografia a chiave pubblica detto RSA (dai nomi dei suoi ideatori Rivest, Shamir e Adleman, ricercatori del Massachussetts Institute of Technology).
I metodi di crittografia a chiave pubblica prevedono che, chi deve ricevere l'informazione, renda pubblica la chiave (alcuni numeri) e il metodo per cifrare i messaggi. Egli poi, in base a dei "numerisegreti" in suo possesso è in grado di decifrare i messaggi che gli vengono inviati.
Nel metodo RSA:
- i numeri segreti sono due numeri primi p, q e un numero N primo con (p-1)(q-1)
- la chiave pubblica è costituita dal prodotto pq e da un numero M tale che MN-1 sia multiplo di (p-1)(q-1)
- il messaggio da trasmettere è un numero intero positivo x, minore di pq;
- il messaggio cifrato è il numero y, ottenuto come resto della divisione di xM perpq
- per decifrare il messaggio, è sufficiente calcolare il resto della divisione di yN perpq.
Osserviamo che il messaggio deve essere un numero positivo e minore di pq. Pertanto se si tratta di un messaggio in lettere, bisogna innanzitutto trasformarlo in cifre con un metodo qualunque. Se il numero trovato è troppo grande, lo si spezza in numeri più piccoli da trasmettere separatamente.
La spiegazione del metodo si basa sul seguente teorema, che a sua volta segue da un famoso teorema, noto come piccolo teorema di Fermat.
Teorema Se 0≤x(xM)N è congruo a x modulo pq.
Nella pratica, bisogna scegliere p e q primi molto grandi, in modo che sia impossibile fattorizzare pq in tempo ragionevole. Il metodo infatti si basa sull'assunzione che sia estremamente difficile risalire a p e q conoscendo il loro prodotto.
Se chi intercettasse un messaggio fosse in grado di fattorizzare pq, di conseguenza conoscerebbe anche (p-1)(q-1), e per trovare N gli sarebbe sufficiente risolvere l'equazione
MN = 1 mod (p-1)(q-1),
con M e (p-1)(q-1) primi tra loro, entrerebbe così facilmente in possesso di tutte le informazioni necessarie a decifrare il messaggio.
Il rapido sviluppo di nuove tecniche per la fattorizzazione dei numeri composti sta rendendo problematico l'uso del metodo RSA. Si è infatti costretti a usare numerip,q sempre più grandi, cosa che rende molto lungo il calcolo di y e di yN mod pq. Ci si sta orientando dunque a tornare a metodi crittografici classici, trasmettendo col metodo RSA soltanto la chiave.
Per saperne di più, consiglio i libri:
K. Devlin, Dove va la matematica?, Boringhieri
D. M. Davis, The nature and power of mathematics, Princeton University Press
S. Singh, Codici e Segreti, Rizzoli
e i siti web:
Emilia MezzettiDipartimento di Matematica e Informatica, Università di Trieste

giovedì 14 aprile 2011

Uno, due, molti!


Questa mattina (ma anche qualche giorno fa, in altre classi) ho proposto l'esempio di una popolazione dell'Amazzonia, che conta solo con i numeri 1, 2 e un suono che indica tutto ciò che è oltre il 2 (diciamo "molti") per spiegare il concetto di infinito e ancor più per mettere in guardia rispetto ai rischi che si corrono assimilando l'infinito matematico agli altri numeri. E' un esempio che mi piace e volevo documentare lo studio di antropologia matematica che è stato svolto per arrivare a questa conclusione. Riporto volentieri dunque l'articolo tratto da : http://cultura.blogosfere.it/2008/07/quando-i-numeri-non-hanno-nome-contare-fino-a-uno-due-e-molti.html e datato 26 luglio 2008
I Mura-Pirahã sono un gruppo etnico composto da circa 8.000 individui che vive nello stato brasiliano di Amazonas, lungo i fiumi Maici e Autaces, nella foresta tropicale.La loro maggiore particolarità sta nella loro lingua che comprende solo dieci fonemi e soltanto tre parole per indicare i numeri dal significato approssimativo di “uno”, “due” e “molti”.O almeno questo era quanto emerso da una ricerca del 2004 dello psicolinguista Peter Gordon della Columbia University.Un recente studio condotto dallo scienziato cognitivo Edward Gibson del Massachusetts Institute of Technology afferma invece che la lingua Piraha non conterrebbe alcuna parola che definisca quantità esatte, nemmeno per la quantità “uno”.
I ricercatori hanno posto su un tavolo, di fronte a sei adulti Pirahã, una bobina di legno, aggiungendone progressivamente altre fino ad arrivare a 10. A ogni bobina aggiunta i ricercatori chiedevano ai soggetti: “quante sono?”. Hanno poi effettuato l’operazione inversa, partendo da dieci bobine e levandone una alla volta fino a ridurle a una soltanto.
I volontari piraha hanno usato, per rispondere, le stesse tre parole, sia quando l’esercizio prevedeva l’incremento delle bobine, sia quando ne prevedeva il decremento. Nell’esercizio incrementale queste tre parole corrispondevano grosso modo a “uno”, “due” e “molti”. Nell’esercizio inverso le tre parole sono state usate per indicare da 1 a 6 bobine, da 4 a 10 bobine e da 7 a 10 bobine. Secondo gli autori questi risultati indicano che le tre parole Pirahã non identificano quantità esatte, ma possono essere considerate “quantificatori vaghi”, ovverosia riferimenti quantitativi generici come i nostri “pochi”, “alcuni”, “di più”.

martedì 5 aprile 2011

IL PICCOLO TEOREMA DI FERMAT E IL SISTEMA RSA

In una lettera scritta nel 1640 ad un amico, Fermat dichiarò di aver trovato la dimostrazione di un teorema, denominato in seguito piccolo teorema di Fermat, che afferma:

PICCOLO TEOREMA DI FERMAT Sia p un numero primo. Allora per ogni intero a, vale  ap≡a(mod p)
  • Osservazione : ciò implica che in un orologio di Gauss con p ore, moltiplicando a per se stesso p-volte ,si ottiene sempre il numero a!!!!!!!
  • Esempio: 25≡2(mod 5) 213≡2(mod 13)

Dimostrazione:
La dimostrazione del teorema è di Eulero (1736)
per induzione su a≥0; 
Per a =0, si ha che 0p=0≡0(mod p)  
Per ipotesi sia : ap≡a(mod p)  cioè ap-a=pd’   
Considero la relazione per (a+1) e tramite la formula del binomio di Newton scrivo                              (a+1)p   =  
Ricordiamo che i coefficienti binomiali sono numeri interi e precisamente: 

                                       
Quando 0


 Allora posso scrivere (a+1)p= ap+1+ pd
Quindi:   (a+1)p-(a+1)=ap+1+pd-a-1= (ap –a) +pd = pd’+pd =p(d’+d)         quindi           (a+1)p≡(a+1)(mod p) (si osservi che dopo = si è usata l’ipotesi induttiva)

quindi (a+1)p≡(a+1)(mod p). 


  • Eulero non si limitò a dimostrare il teorema ma lo estese anche al caso in cui p non sia primo.

  • Se infatti si considera un numero N =p·q, con p e q primi, si ha che
    a (p-1)(q-1)+1≡a(mod N)
  • Questo vuol dire che in un orologio di Gauss con N ore, l’andamento si ripete dopo
    (p-1)(q-1)+1 passaggi.

  • Esempio: 2(3-1)(5-1)+1≡2(mod 15)


IL CRIPTOSISTEMA RSA

Il criptosistema a chiave pubblica più conosciuto e usato è quello chiamato RSA dalle iniziali dei suoi inventori Rivest, Shamir, Adleman.

La criptografia a chiave pubblica fu proposta pubblicamente per al prima volta nel 1976 in un articolo scientifico scitto da due matematici californiani: Whit Diffie e Martin Hellmann.

Il sistema si basava sull’esistenza di due chiavi : una chiave pubblica e una chiave privata.

Utilizzando la chiave pubblica è possibile inviare un messaggio

Solo chi conosce la chiave privata è in grado di leggere il messaggio

  • I matematici Rivest, Shamir, Adleman accettarono la sfida e compresero che nella teoria dei numeri, ed in particolare in quella riguardante i numeri primi , c’era la soluzione.

Utilizzarono il teorema di Fermat e il teorema di Eulero che considerava orologi di Gauss con un numero di ore pari a N dove N è uguale al prodotto di due numeri primi p e q.

Ogni utente A (ad esempio una banca) fissa due numeri primi p e q (con p≠q) molto grandi e ne calcola il prodotto N=p·q

A comunica a B (ad esempio un titolare di carta di credito che vuole comprare via internet) sia N che un numero E (opportunamente scelto)

B prende il numero della sua carta di credito, cioè C, e lo eleva alla E modulo N : CE(mod N). Quindi restituisce questo numero ad A.

A possiede un numero di decodifica cioè un numero D tale che con l’operazione (CE)D=C(modN).

  • Perché il sistema è sicuro?
Cosa accade se un hacker viene a conoscenza di N,E e del numero comunicato da B cioè
CE(mod N)?
Può risalire facilmente a D e con l’operazione (CE)D=C(mod N) può risalire a C?
Per fare questo è necessario conoscere come si decompone N cioè è necessario conoscere p e q.
Ciò è molto difficile se si utilizzano numeri N con molte cifre.
Oggi il sistema RSA raccomanda di utilizzare un numero N che abbia almeno 230 cifre
Ma le agenzie governative che necessitano di un livello di sicurezza in grado di garantire una protezione a lungo termine raccomandano l’utilizzo di numeri N con più di 600 cifre.

  • Quant’è difficile scomporre un numero nei primi che lo costituiscono?
Rivest, Shamir, Adleman dopo aver inventato il metodo RSA lanciarono una sfida chiamata “RSA129”: fattorizzare un numero di 129 cifre che loro stessi avevano ottenuto moltiplicando due numero primi
Dichiararono che ci sarebbero voluti migliaia di anni!!!!
La sfida fu accettata da molti matematici e il problema fu risolto in soli 17 anni (Aprile 1994)

  • Per generazioni si è cercato comprendere i misteri legati ai numeri primi
Sappiamo già che i numeri primi sono infiniti.
Per anni si sono cercate formule in grado di produrre un elenco di numeri primi.
Alla luce delle nuove esigenze , la parte della matematica che studia i numeri primi è diventata di grande attualità

Numeri di Fermat (1601-1665)
Consideriamo le potenze di 2 : 1, 2, 4, 8, 16, ….,2m,….
e i loro successori 2, 3, 5, 9, 17, ..., 2m+1, ...
Trascuriamo 2, dunque supponiamo m>0.

Osserviamo: se m ha un fattore dispari d >1 ,
m= d d′ cioè se m non è potenza di 2, 2m +1 è composto.

2m+1=(2d’)d+1d=(2d’+1) · ….. (Infatti se d è dispari, (ad+bd)=(a+b)·…….)

Esempi: 23+1= 9 è composto, 25+ 1 =33 è composto, e così via.
Invece


sono tutti primi

Notazione: chiamiamo F(n)= n-simo numero di Fermat
Congettura ( Fermat ): F (n) è primo per ogni n.

Eulero ha dimostrato che F(5) = 641· 6700417 è composto.


  • i primi di Fermat conosciuti sono ancora F(n) per n ≤4 ,
  • 5 ≤ n ≤30 ⇒ F(n) è composto,
  • 5 ≤ n ≤ 11 ⇒ è nota la decomposizione in fattori primi.
  • per n = 14, 20, 22, 24 : non si conosce alcun fattore primo di F(n) ,
  • per gli altri valori di n ≤30 : noto qualche fattore primo, non la decomposizione.


Numeri di Mersenne (1588-1648)
Stavolta consideriamo i predecessori delle potenze di 2:

0, 1, 3, 8, 15, ….,2m -1,….

Trascuriamo 0 e 1, dunque supponiamo m>1.
Osserviamo: se m è composto, cioè m= d·d′, anche 2m -1 è composto.

2m-1 = (2d’)d-1d = (2d’-1)·…..

Esempi: 24-1= 15 è composto.
Invece se m è primo, non è detto che 2m -1 sia primo.

Notazione: chiamiamo M(m)= 2m -1 m-simo numero di Mersenne

Si trovano primi di Mersenne:
  • M(13) Eulero 1722
  • M(127) Lucas 1876
  • M(216091) Slowiski 1987
  • M(20996011 ) Shafer 2003
  • M(24036583) Findley 2004
  • M (25964951) Nowack 2005
  • ………………..si ipotizza che i primi di Mersenne siano infiniti!

  • Nel 1903 Frank Nelson Cole, professore di matematica alla Columbia University Di New York, tenne una conferenza assai curiosa. Senza pronunciare una parola, Cole scrisse uno dei numeri di Mersenne alla lavagna.  Vicino a questo scrisse due numeri più piccoli e li moltiplicò. In mezzo mise un segno di uguaglianza e si sedette.

    267-1 = 193707721 · 761838257287

    Il pubblico si alzò in piedi ad applaudirlo.
    Già dal 1876 si sapeva che 267-1, un numero di Mersenne di 28 cifre, non era un numero primo ma nessuno era riuscito a scomporlo.
  • Oggi esiste un programma GIMPS che coordina l’attività di chi vuole scoprire i primi di Mersenne e mette a disposizione un software

  • Al momento l’ultimo primo di Mersenne identificato è:
    M (30402457) Curtis Cooper e Steven Boone 03-01-2006 (ha 9 milioni di cifre decimali)

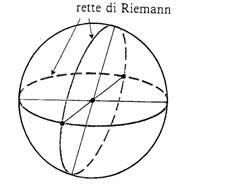
LA GEOMETRIA ELLITTICA – modello di Riemann

Questa geometria si ottiene sostituendo al quinto postulato di Euclide il seguente : “Ogni retta  s  passante per il punto P incontra sempre...